Testare manuală de profesioniști certificați
Testeri certificați OSCP, OSCE, OSWE, OSEP și CRTO care gândesc ca atacatorii, nu ca scanerele.
Penetration testing · București
Mulțumim, solicitarea a fost trimisă. De obicei revenim în cel mult 1 zi lucrătoare.
Preferi să vorbim acum? Sună la +40 373 806 832



Testeri certificați OSCP, OSCE, OSWE, OSEP și CRTO care gândesc ca atacatorii, nu ca scanerele.
Fiecare vulnerabilitate vine cu proof of concept, impact de business și pași de remediere.
Verificăm remedierile fără costuri suplimentare și emitem raportul actualizat și scrisoarea de atestare.
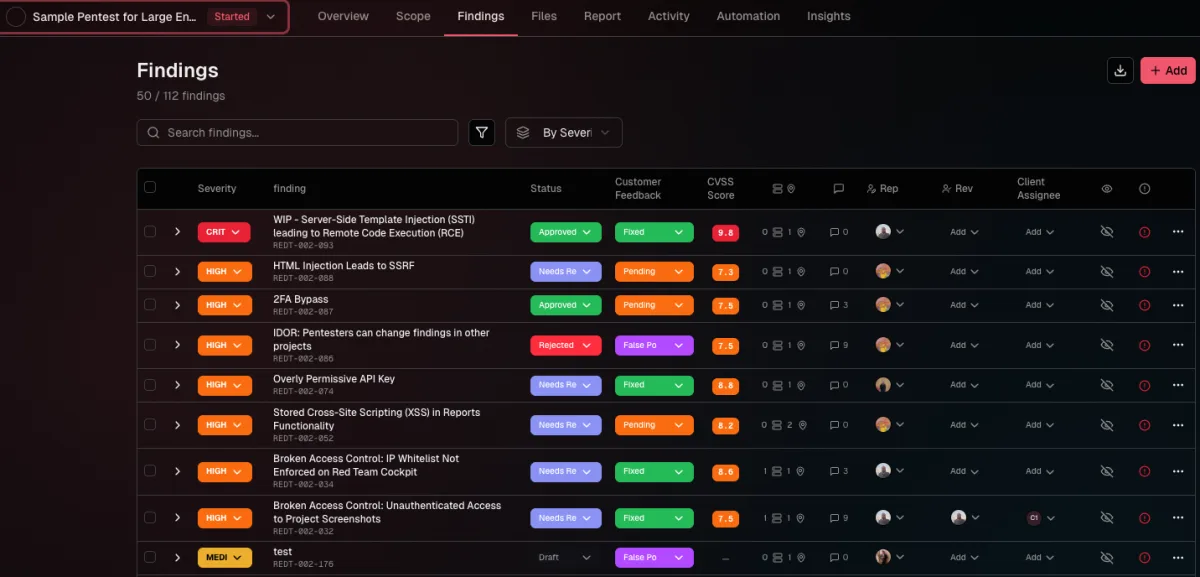
Urmărește vulnerabilitățile pe măsură ce sunt descoperite, în Red Team Cockpit, portalul nostru pentru clienți.
Analize de securitate cu impact direct în reducerea riscurilor, relevante atât pentru echipele tehnice, cât și pentru management.
Identifică exact unde există vulnerabilități și cum pot fi exploatate. Fără presupuneri, doar date reale.
Constatări detaliate, pași de reproducere și dovezi tehnice
Evaluare clară a riscurilor și a impactului asupra businessului
Nu toate vulnerabilitățile sunt critice. Clasificăm rezultatele în funcție de exploatabilitate și impact asupra organizației.
Scoruri CVSS, scenarii de atac și recomandări de remediere
Prioritizare pe risc și îndrumare pentru alocarea resurselor
Respectă cerințele ISO 27001, NIS2, SOC 2, PCI-DSS și demonstrează controale de securitate eficiente.
Aliniere la standarde din industrie (OWASP, NIST, CIS)
Rapoarte pregătite pentru audit și conformitate
Monitorizează evoluția posturii de securitate și impactul acțiunilor de remediere.
Urmărire vulnerabilități, retestare și validare
Dashboard-uri și indicatori de performanță (KPI)
Accelerează procesul de remediere (MTTR) cu recomandări clare și prioritizate.
Instrucțiuni de remediere pas cu pas, cu exemple de cod
MTTR redus și ferestre de expunere mai scurte
Demonstrează maturitatea în securitate și câștigă încrederea clienților și partenerilor tăi.
Documentație tehnică pentru evaluări de securitate
Rezultate executive pentru comunicare și decizii strategice
De la aplicații web și mobile la infrastructură și sisteme industriale, acoperim integral mediul tău IT și cloud.
Securitate aplicații
Evaluare completă conform OWASP Top 10 și împotriva vectorilor de atac avansați: autentificare, injecție, logică de business, client-side.
Evaluare iOS și Android: structura internă a aplicației, stocarea datelor, certificate pinning și API-urile de backend.
Testare dedicată pentru REST, GraphQL, gRPC și microservicii: autorizare, rate limiting, expunere de date.
Evaluare multi-tenant pentru platforme SaaS: izolare client, escaladare privilegii, scurgeri de date, bypass abonament.
Securitate infrastructură
Testarea perimetrului pentru sistemele și serviciile expuse pe internet, inclusiv SSL/TLS și DNS.
Perspectiva unui atacator care a trecut de perimetru: segmentare, escaladare privilegii, mișcare laterală, Active Directory.
Testare WPA2/WPA3, puncte de acces neautorizate, evil twin și atacuri client-side.
Tehnologii operaționale și sisteme de control industrial: SCADA/DCS, PLC-uri, protocoale, sisteme de siguranță.
Cloud & infrastructură modernă
Audit de configurații și simulări de atac: politici IAM, stocare, grupuri de securitate, serverless.
Container escape, RBAC Kubernetes, securitatea imaginilor, politici de rețea și gestionarea secretelor.
Securitatea fluxurilor CI/CD, detecție de secrete, analiza dependențelor și infrastructure as code.
Testare specializată
Prompt injection, extragere de model, expunerea datelor de antrenare, jailbreaking și securitate API.
Analiză manuală și automatizată a codului sursă, a arhitecturii și a dependențelor.
Simulare completă de atac asupra oamenilor, proceselor și tehnologiei, inclusiv testarea detecției și a răspunsului.
Kickoff, lista de active, regulile de colaborare și oferta cu preț fix.
Testare manuală de experți certificați, cu vulnerabilitățile vizibile în portal pe parcurs.
Raport tehnic cu PoC, rezumat executiv și o sesiune de prezentare cu echipa ta.
Verificăm remedierile și emitem scrisoarea de atestare finală.
Rapoarte acceptate pentru ISO 27001, SOC 2, PCI-DSS, NIS2, DORA, ASF/BNR.
Red Team Cockpit · portalul tău de client
Monitorizează în timp real progresul, vulnerabilitățile descoperite și stadiul remedierii și colaborează direct cu echipa noastră în Red Team Cockpit.
Vezi constatările pe măsură ce sunt descoperite, nu săptămâni mai târziu.
Filtrează, sortează și exportă constatările. Atribuie-le membrilor echipei.
Vorbește cu testerii, pune întrebări, solicită clarificări.
Generează rapoarte la cerere, în multiple formate.
“Suntem deja la a treia colaborare pentru servicii de penetration testing, iar echipa continuă să ne impresioneze prin profesionalism și etică. Abordarea lor proactivă și testările riguroase ne-au oferit informații extrem de valoroase despre securitatea platformei noastre.”
“Ori de câte ori noi sau clienții noștri am avut o suspiciune de breșă de date sau am căutat un partener de securitate cibernetică, echipa Bit Sentinel a răspuns foarte rapid și a reușit întotdeauna să satisfacă chiar și cele mai exigente cerințe. Recomand cu încredere Bit Sentinel pentru penetration testing, code review sau orice situație de răspuns la incidente.”
“Auditul a fost rapid, cuprinzător și s-a încheiat cu un raport detaliat care a inclus toate constatările, concluziile și recomandările verificărilor efectuate. Ne bucurăm că serviciile lor au fost la înălțimea așteptărilor și recomandăm cu încredere Bit Sentinel pentru servicii excelente de securitate cibernetică.”
Majoritatea proiectelor durează 2–4 săptămâni, de la kickoff până la raportul final. Testarea activă durează 5–10 zile lucrătoare, în funcție de scop. Putem adapta calendarul pentru termene urgente.
Testele sunt proiectate să minimizeze orice întrerupere. Testele cu potențial periculos (de ex. DoS) se execută doar cu acord explicit și în ferestre de mentenanță agreate. Putem opri imediat dacă este necesar.
OSCP, OSCE, OSWE, OSEP și CRTO, printre altele. Bit Sentinel este certificată ISO 27001 și acreditată Trusted Introducer.
Da. Fiecare proiect include o retestare gratuită pentru validarea remedierilor, urmată de raportul actualizat și scrisoarea de atestare.
Preț fix per proiect, în funcție de scop (aplicații, endpoint-uri, clase de IP, roluri de utilizator) și profunzime. Primești oferta scrisă în 48 de ore de la definirea scopului, fără surprize la tarif orar.
Trimite formularul sau sună-ne. De obicei răspundem în cel mult 1 zi lucrătoare.
Sună +40 373 806 832