
Ce și-a propus CYRESRANGE și de ce avea Europa nevoie de un astfel de proiect
Europa dispune deja de numeroase cyber range-uri – medii controlate în care organizațiile își pot testa capabilitățile și își pot antrena echipele pentru detectarea și gestionarea incidentelor cibernetice, fără a expune sistemele reale.
Provocarea nu ține, însă, de lipsa infrastructurii, ci de fragmentarea acesteia. Cyber range-urile existente au fost dezvoltate independent, fie de către state membre, universități, centre de cercetare sau operatori de infrastructură critică, fiecare pe tehnologii, politici de acces și scenarii proprii.
Pentru organizațiile care operează la nivel european, această fragmentare limitează posibilitatea de a desfășura exerciții comune, de a reutiliza scenarii și resurse și de a testa răspunsul la incidente care traversează granițe, industrii și infrastructuri.
Europa a ajuns astfel într-un paradox: deține zeci de cyber range-uri de înaltă performanță, însă aproape niciunul nu poate fi integrat în scenarii complexe comune. Fără o viziune unitară, fiecare centru și-a dezvoltat propria nișă, generând o fragmentare care împiedică colaborarea reală.
Dar incidentele de securitate nu respectă granițe organizaționale. Un atac care lovește simultan un operator de energie, o autoritate națională și un furnizor de servicii nu poate fi exersat realist într-un poligon care oferă simulări pentru un singur tip de organizație.
Proiectul CYRESRANGE, coordonat de Universitatea Maritimă din Constanța, cu ajutorul celor 6 beneficiari – Directoratul Național de Securitate Cibernetică- DNSC, Bit Sentinel, Asociația Clusterul de Excelență în securitate Cibernetică – CYSCOE, Cyber Dacians, Institutul Național de Cercetare și Dezvoltare în Informatică – ICI București, și Orange România -, a pornit de la această problemă și și-a propus șase obiective:
- Consolidarea capacității actorilor europeni din securitate cibernetică de a interconecta poligoane cibernetice, folosind CyberEDU Range Connector pentru integrare rapidă și gestionarea scenariilor;
- Dezvoltarea unui marketplace de training, cu un limbaj unificat pentru scenarii și cu mecanisme care să stimuleze creatorii de conținut;
- Susținerea unui traseu progresiv de adoptare a platformei și a comunității CYRESRANGE, prin validare și exerciții la scară largă;
- Dezvoltarea unui sistem inovator de autoevaluare, care combină trăsăturile de personalitate cu competențele tehnice, optimizat prin machine learning;
- Creșterea capacității poligoanelor de a simula atacuri avansate, de tip APT, SCADA sau malware pe Linux, inclusiv pentru sectoare mai puțin acoperite până acum;
- Definirea unui plan de afaceri și a unei strategii de intrare pe piață, cu contribuție la standardizare și diseminare științifică.
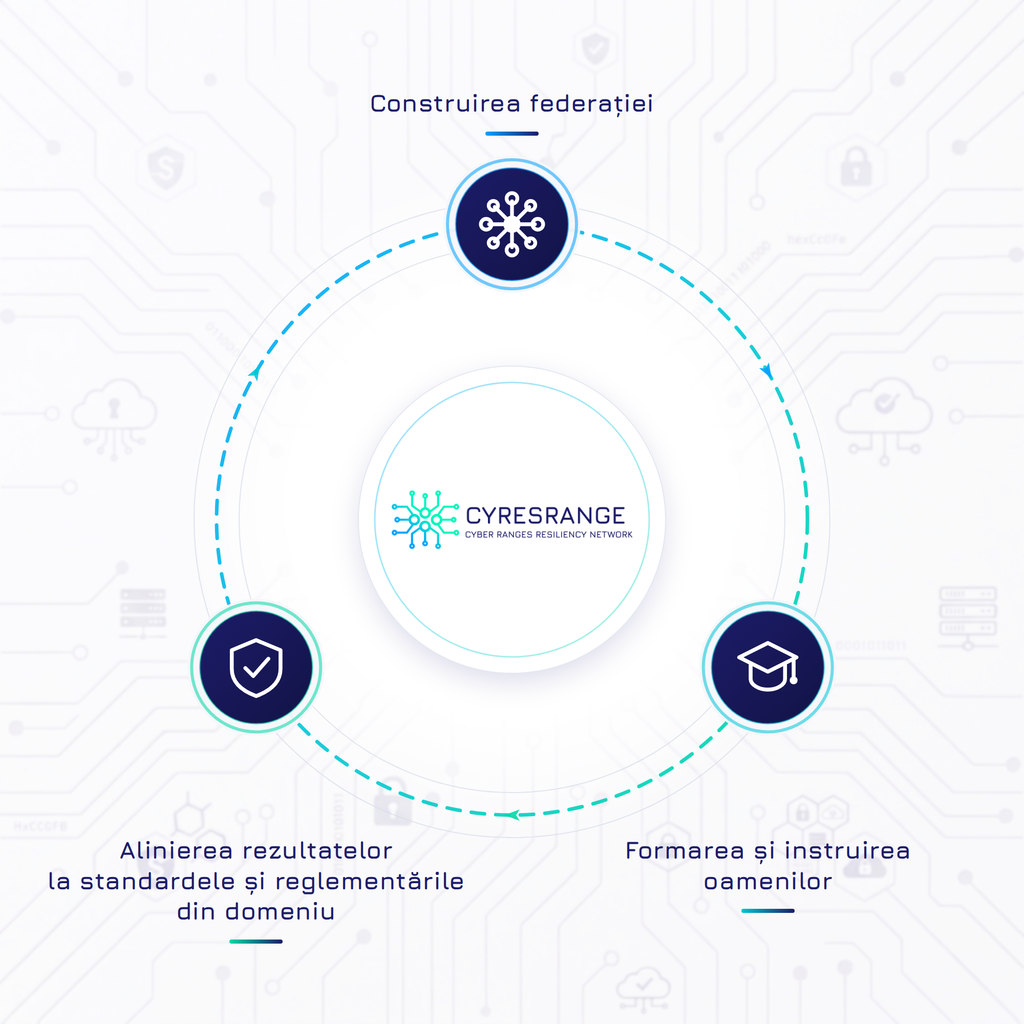
Activitățile derulate în cei doi ani de proiect răspund direct acestor obiective, iar în continuare le prezentăm grupate pe cele trei direcții în care s-au desfășurat: construirea federației, formarea oamenilor care o folosesc și alinierea rezultatelor la standardele și reglementările din domeniu.
Cinci cyber range-uri au fost conectate într-o singură federație
Modelul adoptat de CYRESRANGE se bazează pe un principiu simplu, potrivit căruia niciun partener nu cedează controlul asupra propriei infrastructuri. În sectorul public și în infrastructurile critice nu există două organizații cu aceeași arhitectură, aceleași politici de securitate sau aceleași responsabilități legale, iar un model centralizat, în care toată lumea își mută resursele într-o platformă comună, ar fi eșuat înainte de prima semnătură. Modelul federat transformă diversitatea din obstacol în avantaj, pentru că fiecare partener contribuie cu ce are la un scenariu comun și rămâne, în același timp, administratorul propriului mediu.
Ca să funcționeze cu poligoane construite pe tehnologii complet diferite, echipa Bit Sentinel a pus la dispoziția proiectului cinci metode de conectare dezvoltate pe platforma CyberEDU, de la un agent ușor instalat local până la tuneluri securizate între rețele. Fiecare poligon a fost integrat prin metoda potrivită arhitecturii lui, în loc să fie forțat într-un standard unic, iar acesta este motivul pentru care niciun poligon început nu a fost abandonat pe parcurs.
Trei dintre cyber range-urile federației vin din consorțiu, respectiv ICI București, Orange România și Universitatea Maritimă din Constanța. Celelalte două au intrat prin apelul deschis lansat în cadrul proiectului, la care s-au înscris 14 candidaturi eligibile din șase țări europene.
Primul este Binary Confidence din Slovacia, care operează comercial un mediu complex de antrenament. Integrarea lui a făcut posibil un tip de scenariu pe care un poligon izolat nu îl poate reproduce, în care atacul trece granița dintre două organizații. Echipa slovacă vede primii pași ai atacului, echipa CyberEDU îi vede pe ultimii, iar niciuna dintre ele nu are imaginea completă, la fel ca într-un incident real, unde răspunsul depinde de cât de bine își transmit informația echipele implicate.
Al doilea este Parity Platform din Grecia, care a răspuns direct obiectivului de extindere către sectoare mai puțin acoperite. Pe lângă infrastructura virtuală, Parity operează echipamente reale de încărcare pentru vehicule electrice, conectate în federație. Astfel, exercițiile pot viza acum o suprafață de atac autentică din energie și transporturi, nu o simulare software.
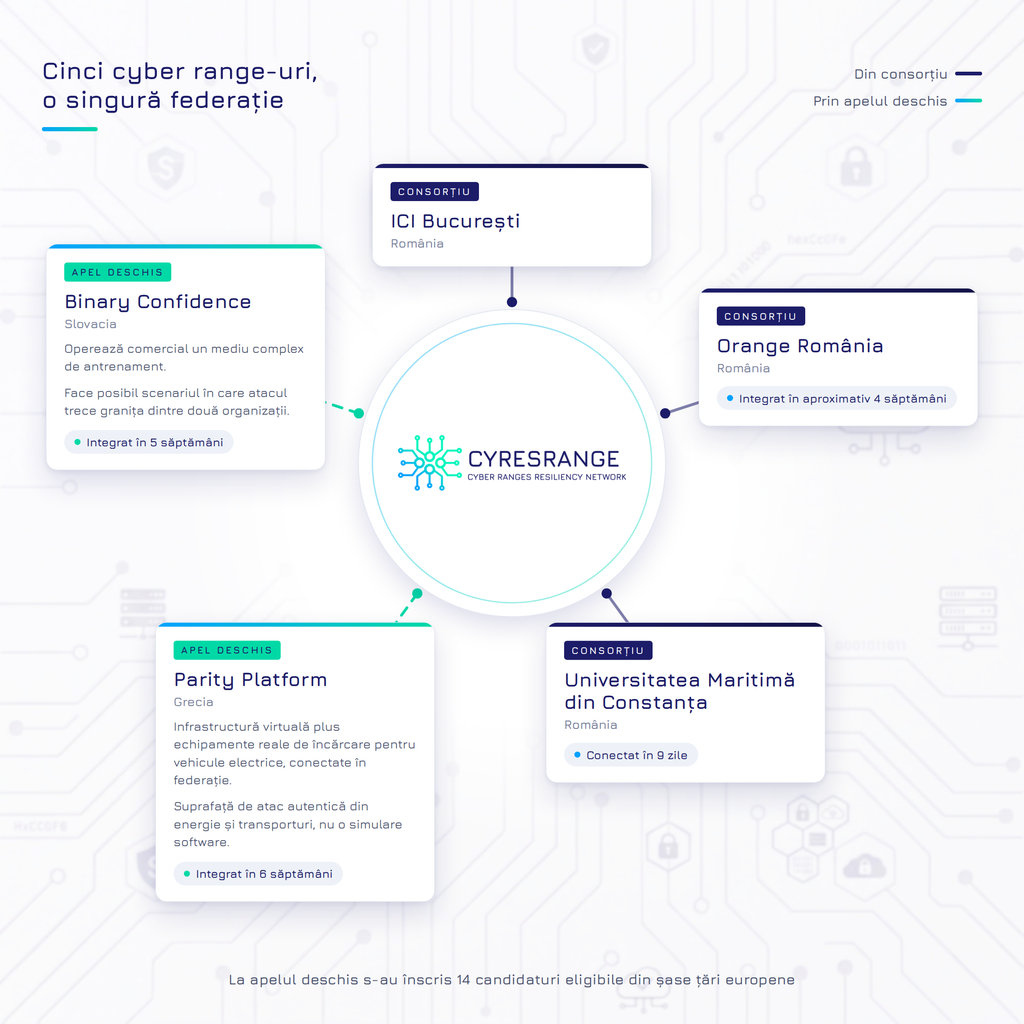
Conectarea Poligonului Universității Maritime din Constanța a durat nouă zile, cea a Orange România aproximativ patru săptămâni, iar în cazul celor două infrastructuri externe procesul s-a extins la cinci, respectiv șase săptămâni. Din punct de vedere tehnic, implementarea s-a desfășurat fără blocaje, efortul de inginerie fiind minim și predictibil. Prin urmare, decalajele temporale nu au fost de natură tehnică, ci au decurs din factori administrativi și operaționali: duratele procesului de contractare, ritmul de pregătire a infrastructurii la parteneri și disponibilitatea resurselor umane implicate.
Aceeași concluzie a venit, independent, din feedbackul participanților la training, care au indicat constrângeri de timp, de management și de buget, nu bariere tehnice. Pentru orice organizație care ia în calcul o federație similară, concluzia practică este că extinderea unei astfel de rețele depinde mai puțin de tehnologie și mai mult de modul în care sunt reglementate accesul și cooperarea între organizații.
Antrenament pentru cei care folosesc federația de cyber range-uri
O federație de cyber range-uri nu produce valoare până când nu antrenează oameni. Pe durata proiectului, CYRESRANGE a susținut opt inițiative de anvergură, cu aproximativ 5.000 de utilizatori pe platformă, 163 de instituții din 38 de județe și 38 de experți externi implicați, față de un prag asumat de 30 de creatori de conținut.
Programul UNbreakable România 2026 a reunit aproximativ 1.700 de participanți în bootcamp și 294 de echipe în etapa de competiție.
Competiția DefCamp Capture the Flag (D-CTF) 2025, organizată și susținută tehnic de Bit Sentinel împreună cu Orange Business, a atras 701 echipe în etapa de calificări. Dintre acestea, 16 echipe internaționale s-au calificat în finala on-site, desfășurată pe 13-14 noiembrie la Palatul Parlamentului, în cadrul conferinței DefCamp 2025.
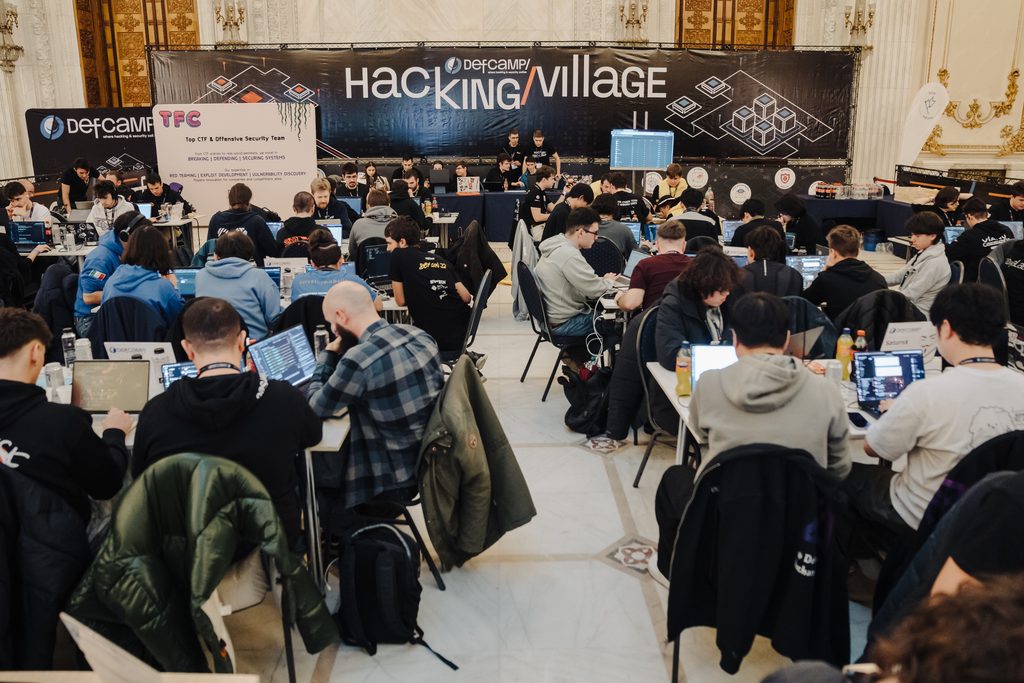
La aceste evenimente se adaugă și CyDEx 2024, cu 80 de echipe și aproximativ 800 de participanți, și Olimpiada Națională de Securitate Cibernetică, susținută tot pe CyberEDU.
Împreună, aceste inițiative au acoperit traseul complet de adoptare pe care proiectul și-l propusese, de la elevi de liceu până la echipele operaționale din instituții publice.
Dincolo de competiții, două workshopuri au vizat direct capacitatea instituțiilor publice de a organiza singure astfel de exerciții.
Workshopul de tip train-the-trainer, intitulat „Building public sector capacity for large-scale cybersecurity exercises”, a avut loc pe 6 octombrie 2025, la Bucharest Cybersecurity Conference, și a fost facilitat de toți cei șapte parteneri ai consorțiului. Discuția a acoperit exact componentele prevăzute în obiectivul al doilea al proiectului, respectiv marketplace-ul de scenarii și framework-urile de simulare, precum și rolul exercițiilor comune între poligoane și modul în care aceste resurse pot fi integrate în programe naționale. Din partea Bit Sentinel a fost prezentată implementarea tehnică din spatele proiectului și modul în care CyberEDU susține obiectivele CYRESRANGE.
Workshopul de guvernanță, risc și conformitate, intitulat „Foundations of GRC: A Practical Introduction with ISO 27001″, s-a desfășurat pe 12 noiembrie 2025, în cadrul DefCamp Workshop Series. Sesiunea a reunit 20 de participanți din 10 organizații, între care ANCOM, DNSC, STS, MApN și Nuclearelectrica, și a folosit ISO 27001 ca fundație practică pentru obligațiile prevăzute de Directiva NIS2.
Tot în această direcție se înscrie și componenta de autoevaluare a competențelor, prevăzută în obiectivul al patrulea, care a urmărit dezvoltarea unui sistem capabil să evalueze nivelul tehnic al unui specialist și să recomande parcursul de formare potrivit. Nevoia este documentată la nivel european, întrucât deficitul de competențe în securitate cibernetică identificat de ENISA rămâne una dintre principalele limitări ale capacității de răspuns.
Rezultatele proiectului sprijină organizațiile care trebuie să respecte cerințele impuse prin Directiva NIS2
Un incident cibernetic major nu este niciodată doar o problemă tehnică. Exercițiile din CYRESRANGE au antrenat în același timp trei categorii de oameni dintr-o organizație:
- echipele tehnice, care descoperă atacul și îl opresc;
- oamenii care răspund de riscuri și de continuitatea activității, care trebuie să țină serviciile importante în funcțiune cât timp durează incidentul;
- conducerea, care ia deciziile și își asumă răspunderea pentru ele.
Directiva NIS2 pornește de la aceeași idee. Ea cere ca, pe lângă proceduri scrise, organizația să poată arăta că știe să reacționeze. Un exercițiu de tip tabletop combinat cu o simulare pe cyber range, așa cum a fost cel organizat la Resilience Dome, unde au lucrat împreună 16 organizații pe patru scenarii, verifică toate cele trei niveluri deodată.
Pentru companiile și instituțiile care intră sub incidența NIS2, diferența este importantă. Pe aceeași logică se bazează și serviciile de consultanță GRC și conformitate ale Bit Sentinel, precum și participarea companiei în consorțiul național care livrează servicii NIS2 susținute de ENISA.
Contribuția Bit Sentinel în cadrul CYRESRANGE
Primul obiectiv al CYRESRANGE menționează explicit CyberEDU Range Connector ca instrument prin care urma să se realizeze interconectarea poligoanelor, iar aceasta a fost și principala zonă de contribuție a Bit Sentinel în proiect.
Echipa noastră a proiectat cele cinci metode de conectare și a lucrat, împreună cu echipele fiecărui partener, la integrarea și validarea celor cinci cyber range-uri, inclusiv a celor două infrastructuri externe intrate prin apelul deschis, unde o bună parte din efort a stat de partea partenerilor din Slovacia și Grecia. Bit Sentinel a contribuit de asemenea la componenta de exerciții și formare a proiectului, prin UNbreakable România, D-CTF, CyDEx și Olimpiada Națională de Securitate Cibernetică, și a participat, alături de ceilalți parteneri, la workshopurile dedicate sectorului public.
Instrumentul din spatele acestei contribuții este platforma CyberEDU, cyber range-ul dezvoltat de Bit Sentinel. Prin CyberEDU, un exercițiu poate rula pe infrastructura oricărui partener din federație, fără ca acesta să renunțe la administrarea propriului mediu, iar pe acest mecanism se bazează întregul model federat.
Proiectul a atins un obiectiv strategic prin formalizarea unei proceduri standard de lucru. Pe parcursul celor cinci integrări s-a stabilit o metodologie documentată, confirmată ulterior prin conectarea celui de-al doilea poligon extern pe baza aceluiași set de specificații. Ca urmare, integrarea oricărui nou cyber range a fost transformată într-un proces standardizat și repetabil.
Ce urmează după încheierea proiectului CYRESRANGE
Deși proiectul CYRESRANGE se încheie oficial, federația construită în cadrul lui rămâne funcțională, ceea ce corespunde ultimului obiectiv asumat, cel privind sustenabilitatea și intrarea pe piață a rezultatelor.
Consorțiul își propune menținerea celor cinci cyber range-uri interconectate și după închiderea finanțării, precum și organizarea primului exercițiu comun între poligoane, împreună cu partenerii din Slovacia și Grecia. Prioritatea etapei următoare este portabilitatea scenariilor, astfel încât un exercițiu să poată fi mutat și rulat identic pe orice poligon membru.
Conferința de închidere a subliniat că reziliența cibernetică se construiește anticipat, prin pregătire continuă, exerciții, cooperare și încredere consolidată între organizațiile partenere. În mod similar, sustenabilitatea proiectului este demonstrată de utilizarea pe termen lung a rezultatelor obținute și de integrarea lor activă în activitățile ulterioare.
CYRESRANGE se alătură astfel unei serii de inițiative europene în care Bit Sentinel a fost implicată, între care proiectul ECYBRIDGE, dedicat sinergiilor dintre securitatea cibernetică civilă și cea de apărare, exercițiul trilateral Resilient Trident 2026 și exercițiul internațional Locked Shields.
Experiența acumulată în CYRESRANGE arată că direcția strategică a Europei constă în interconectarea capacităților de antrenament existente și în valorificarea infrastructurilor deja consolidate.
Capabilitățile validate în CYRESRANGE, respectiv scenariile realiste, exercițiile multi-organizaționale și evaluarea echipelor în condiții de presiune, sunt disponibile organizațiilor prin platforma CyberEDU și prin serviciile Bit Sentinel.
Discută cu un specialist despre cum poate fi construit un program de exerciții pentru organizația ta.